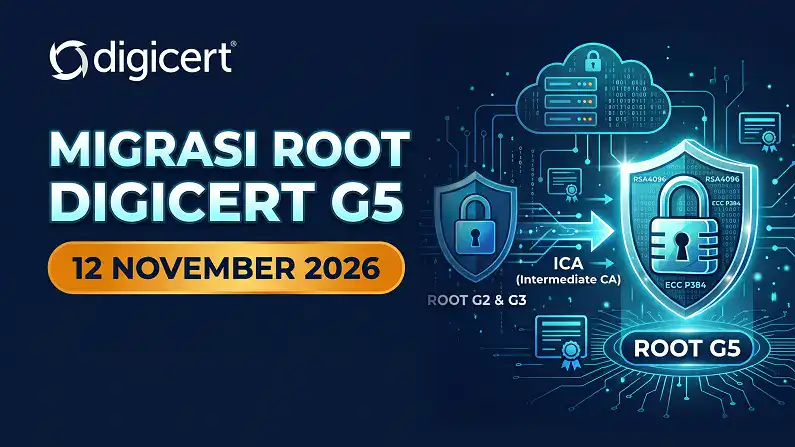
Jadwal tersebut merupakan perubahan dari rencana sebelumnya pada 15 Oktober 2026.
Apa yang Berubah pada 12 November 2026?
- DigiCert Global Root G2 untuk RSA.
- DigiCert Global Root G3 untuk ECC.
- DigiCert TLS RSA4096 Root G5 untuk RSA.
- DigiCert TLS ECC P384 Root G5 untuk ECC.
DigiCert melakukan perubahan ini untuk menyesuaikan infrastruktur sertifikatnya dengan persyaratan baru industri browser dan WebPKI. Salah satu faktor utamanya adalah kebijakan Google Chrome Root Program yang akan membatasi Certificate Authority pada maksimal dua root TLS aktif di Chrome Root Store mulai 15 September 2027.
Perubahan ini berlaku untuk pembelian sertifikat baru, penerbitan ulang (reissue), dan perpanjangan yang diterbitkan setelah peralihan tersebut. DigiCert juga menyatakan bahwa perubahan mencakup sertifikat DV, OV, dan EV, termasuk berbagai merek di bawah DigiCert seperti DigiCert, GeoTrust, Thawte, RapidSSL, dan Encryption Everywhere.
Apakah Sertifikat SSL yang Sudah Aktif Akan Terpengaruh?
Perubahan pada 12 November 2026 hanya memengaruhi penerbitan sertifikat setelah tanggal tersebut. Sertifikat yang telah diterbitkan sebelumnya tetap menggunakan chain certificate atau hirarki root asalnya dan tetap berlaku hingga masa berlakunya berakhir atau sertifikat tersebut dicabut.
Pelanggan Dedoho yang saat ini mempunyai sertifikat SSL/TLS aktif tidak perlu mengganti atau melakukan penerbitan ulang sertifikat hanya karena DigiCert berpindah ke G5.
Saat sertifikat nantinya diperpanjang atau memang perlu diterbitkan ulang setelah perubahan berlaku, DigiCert secara default akan menggunakan hirarki G5 yang sesuai.
Apakah Pelanggan Perlu Melakukan Perubahan?
Intermediate CA menghubungkan sertifikat website dengan root certificate yang dipercaya oleh browser, sistem operasi, dan aplikasi.
Bagaimana dengan DigiCert Global G2 dan G3?
Untuk penggunaan normal tanpa pengecualian khusus, hirarki G2 dan G3 masih dapat dipilih hingga 8 Juni 2027.
Setelah tanggal tersebut, pelanggan pada umumnya harus berpindah ke hirarki G5, kecuali memperoleh pengecualian khusus dari DigiCert.
0 Komentar